ネットワークスペシャリストの令和7年度 春季試験 午後Ⅰ 問3の解説を行っていきます。
設問1 (1)
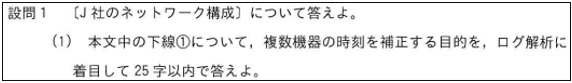
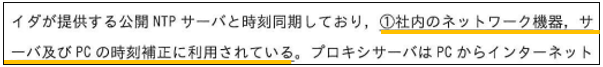
下線①として、『社内のネットワーク機器、サーバおよびPCの時刻補正に利用されている。』とあります。
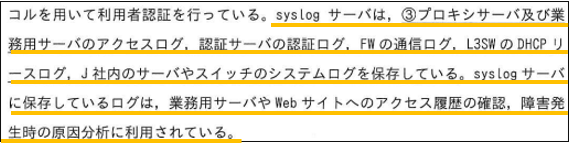
重要な部分として、『syslogサーバは、プロキシサーバ及び業務用サーバのアクセスログ、認証サーバの認証ログ、FWの通信ログ、L3SWのDHCPリースログ、J社内のサーバやスイッチのシステムログを保存している。syslogサーバに保存しているログは、業務用サーバやWebサイトへのアクセス履歴の確認、障害発生時の原因分析に利用されている。』とあります。
障害などの分析を行う際には、様々な機器のログを見て、どのような事象が発生していたかを時系列的に確認します。
時系列的に確認する際に重要なのが、ログの時刻です。
複数の機器を同じNTPサーバに同期させることで、ログを時系列に追うことができ、どのような事象が発生していたかを横断して確認することができます。
解答例は『複数機器のログを時系列で確認するため』となります。
ログの時刻がズレている場合は、同じ通信や事象でないと判断されてしまい、正しく事象を把握できない場合があります。
設問1 (2)
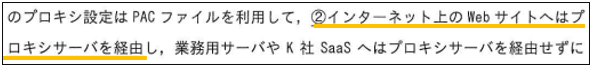
下線②として、『インターネット上のWebサイトへはプロキシサーバを経由』とあります。
問題文に本文中の字句を用いてとありますので、本文中からプロキシサーバの機能やメリットを拾いましょう。
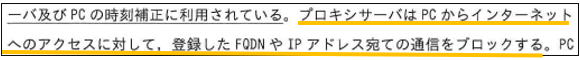
1点目は、『プロキシサーバはPCからインターネットへのアクセスに対して、登録したFQDNやIPアドレス宛ての通信をブロックする。』とあります。
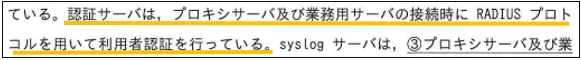
2点目は、『認証サーバは、プロキシサーバ及び業務用サーバの接続時にRADIUSプロトコルを用いて利用者認証を行っている。』とあります。
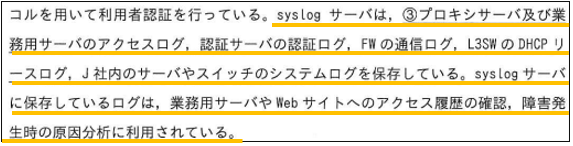
3点目は、『syslogサーバは、プロキシサーバ及び業務用サーバのアクセスログ、認証サーバの認証ログ、FWの通信ログ、L3SWのDHCPリースログ、J社内のサーバやスイッチのシステムログを保存している。syslogサーバに保存しているログは、業務用サーバやWebサイトへのアクセス履歴の確認、障害発生時の原因分析に利用されている。』とあります。
これらのうち、2つを選んで解答します。
解答例①『登録したFQDNやIPアドレス宛ての通信をブロックするため』、解答例②『Webサイトへのアクセス履歴の確認のため』、解答例③『利用者認証を行うため』となります。
クライアントのIPアドレスを隠すことで匿名性が増すことやキャッシュ機能によって高速化が期待できることなど、プロキシサーバを導入するメリットはいくつかありますが、本文中の字句を用いてとありますので、この点に注意しましょう。
設問1 (3)
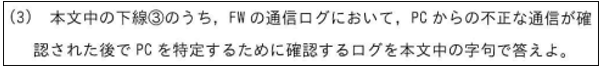
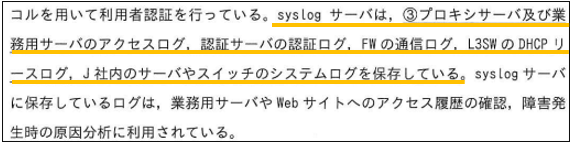
下線③として、『プロキシサーバ及び業務用サーバのアクセスログ、認証サーバの認証ログ、FWの通信ログ、L3SWのDHCPリースログ、J社内のサーバやスイッチのシステムログを保存している。』とあります。
このFWの通信ログからPCを特定するために用いる手がかりとしては、IPアドレスが考えられます。
下線③内でPCのIPアドレスを知るログとして、今回はDHCPを用いてIPを付与しているため、L3SWのDHCPリースログが挙げられます。
DHCPリースログを確認すればIPアドレスおよび付与したPCのMACアドレスを確認することができ、PCの特定に繋がります。
ということで、解答例は『L3SWのDHCPリースログ』となります。
設問1 (4)
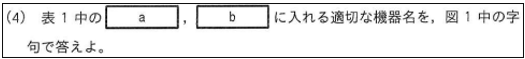
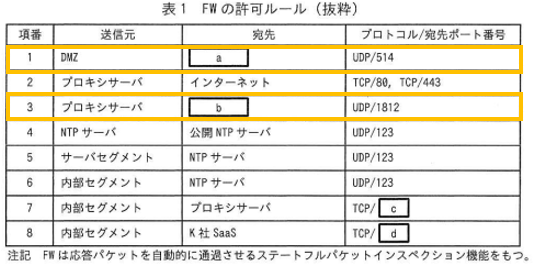
プロトコルに関する知識の問題です。
【a】から考えていきます。
送信元はDMZで、プロトコル/宛先ポート番号はUDP/514です。
UDP/514はsyslogですので、『a:syslogサーバ』が宛先であると考えることができます。
【b】について考えていきます。
送信元はプロキシサーバで、プロトコル/宛先ポート番号はUDP/1812です。
UDP/1812はRADIUSですので、『b:認証サーバ』が宛先であると考えることができます。
syslogとRADIUSのポート番号がわからなかった場合は、本文中の通信要件を洗い出す消去法で考えることも可能です。
本番で当たってしまった場合は、諦めずに本文をしっかりと読み込みましょう。
設問1 (5)

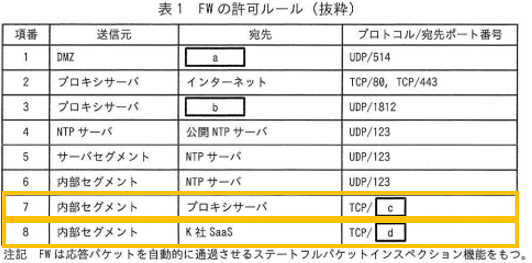
【c】から考えていきます。
内部セグメントからプロキシサーバ宛ての通信でTCP/【c】という、宛先ポート番号についてです。
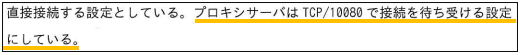
重要な部分として、『プロキシサーバはTCP/10080で接続を待ち受ける設定にしている。』とありますので、『c:10080』となります。
【d】について考えていきます。
内部セグメントからK社SaaS宛ての通信でTCP/【d】という、宛先ポート番号についてです。
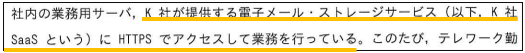
重要な部分として、『K社が提供する電子メール・ストレージサービス(以下、K社SaaSという)にHTTPSでアクセスして業務を行っている。』とありますので、『d:443』となります。
設問2 (1)
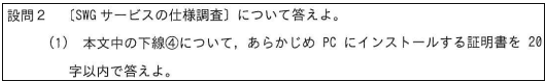
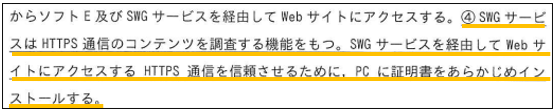
下線④として、『SWGサービスはHTTPS通信のコンテンツを調査する機能をもつ。SWGサービスを経由してWebサイトにアクセスするHTTPS通信を信頼させるために、PCに証明書をあらかじめインストールする。』とあります。
この機能はSSLインスペクションやSSLインサイト、SSLインターセプトなどと呼ばれます。
メーカーによって呼称は異なりますが、機能自体は基本的にどれも一緒です。(ただし、実装方法や動作の詳細が異なる可能性もあります。)
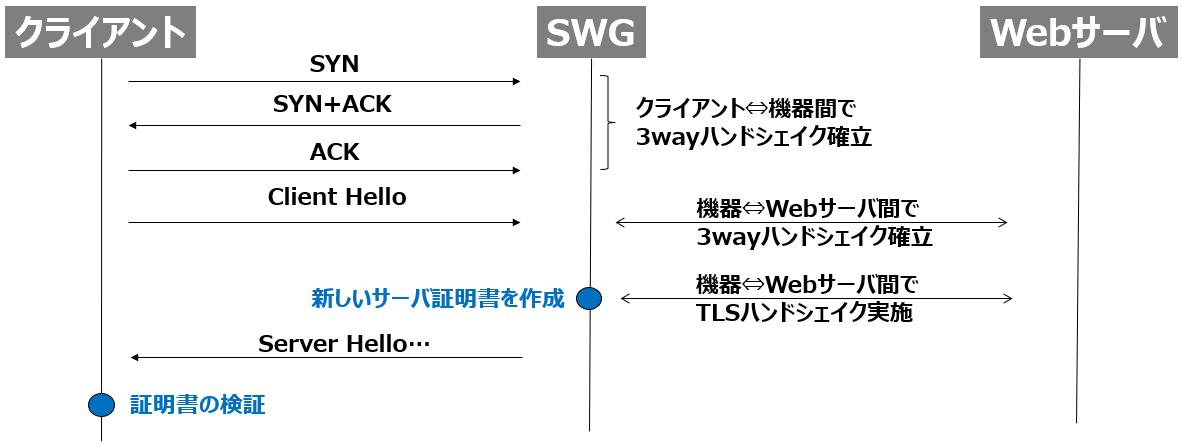
シーケンスとして、クライアントがWebサーバへ3wayハンドシェイクの確立を試みます。
ここで実際にはSSLインスペクションを行う機器・サービスがSYN+ACKの返答を行い、クライアントと機器・サービス間で3wayハンドシェイクの確立が行われます。
クライアントとしては3wayハンドシェイクの確立が完了したので、Client Helloの送信を行います。
次に機器・サービスは実際の通信先であるWebサーバと3wayハンドシェイクを行い、TLSのハンドシェイクを確立する過程でサーバ証明書を取得します。
そして、機器・サービスからクライアントにServer Helloおよび新しいサーバ証明書を作成しCAの秘密鍵で署名を行い送信します。
このタイミングでクライアントにて証明書の検証が行われ、検証に成功すればクライアント→機器・サービス、一度復号化をして通信の解析を行い、その後暗号化して機器・サービス→Webサーバという通信が行われます。
ただし、今回の問題の通りそのままでは検証に失敗します。
サーバ証明書はWebサーバの公開鍵を認証局CAの秘密鍵で署名したものです。
CAの秘密鍵で署名を行いますので、検証にはルート証明書(公開鍵)が必要になります。(中間CAを使用する場合もあります。)
そして、ルート証明書がクライアントの信頼済み証明書ストアに登録されていないとエラーが出ます。
多くの場合、一般的な公開CAのルート証明書はOSやブラウザにあらかじめ登録されていますが、ネットワーク・セキュリティ機器や今回のようなSWGサービスのSSLインスペクションを行う場合は、事前登録がされておらず手動で登録が必要となるためです。
ということで解答例は、『SWGサービスのルート証明書』となります。
SSLインスペクションの初歩問題としてはよく問われますし、実案件でも必要な知識ですので、覚えておきましょう。
設問2 (2)
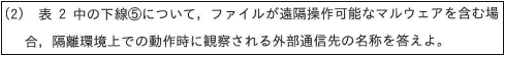
知識の問題です。
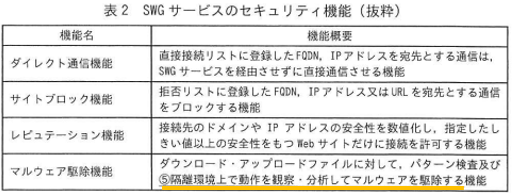
下線⑤として、『隔離環境上で動作を観察・分析してマルウェアを駆除する』とあります。
解答例は『C&Cサーバ』となります。
マルウェアに感染したPCやサーバなどに対して、外部から遠隔操作を行ったり、データを送信する宛先になるサーバのことを指します。
設問3 (1)
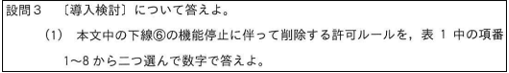
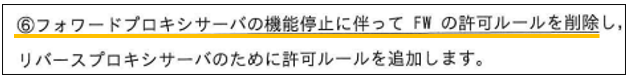
下線⑥として、『フォワードプロキシサーバの機能停止に伴ってFWの許可ルールを削除』とあります。
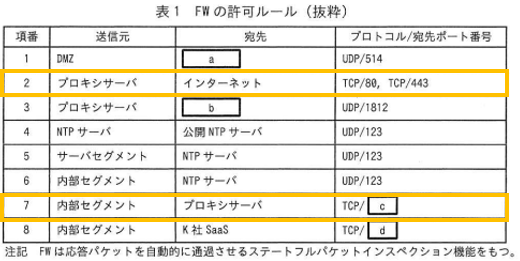
フォワードプロキシサーバの機能に関するFWの許可ルールを削除すればいいので、プロキシサーバからインターネット向けの『2』、内部セグメントからプロキシサーバ宛ての『7』が該当します。
リバースプロキシにアクセスをすると、業務用サーバに接続を転送してくれます。
ネットワーク・セキュリティ機器でリバースプロキシとして動作する機器としては、ロードバランサやWAFなどが挙げられます。
導入するメリットとしては、業務用サーバを外部に直接さらさなくていいのでセキュリティの向上が期待できることや、複数台ある場合は負荷分散なども利用可能です。
なお、項番3のプロキシサーバから認証サーバ宛てのRADIUSは、本文中で使用有無は明言はされていませんが、フォワードプロキシ→リバースプロキシの変更には関係のないルールとなります。
設問3 (2)
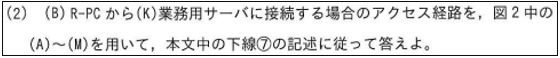

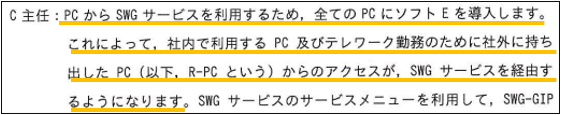
重要な部分として、『PCからSWGサービスを利用するため、全てのPCにソフトEを導入します。これによって、社内で利用するPC及びテレワーク勤務のために社外に持ち出したPC(以下、R-PCという)からのアクセスがSWGサービスを経由するようになります。』とあります。
また、『ソフトEを導入すると、PCのプロキシ設定が変更され、プロキシサーバとしてソフトEが設定される。ソフトEはPCのローカルプロキシとして動作し、HTTP及びHTTPSの通信をSWGサービスのTCP/443ポート宛てに中継する。』とあります。
そして、『業務用サーバ及びK社SaaSには、SWGサービスを経由させて通信させるため、ダイレクト通信機能は利用しない予定です。』とあります。
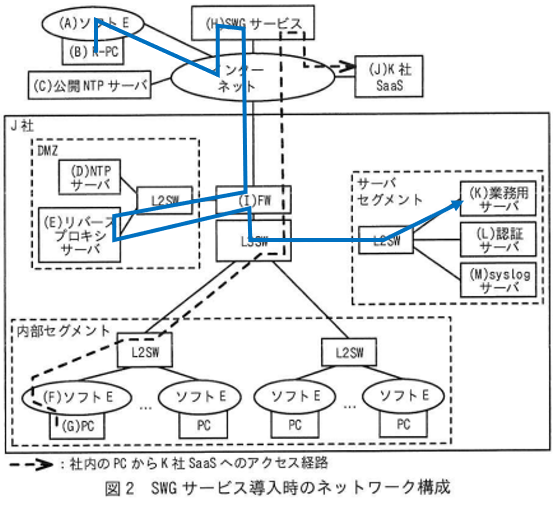
これらのことから、(B):R-PC→(A):ソフトE→(H):SWGサービス→(I):FW→(E):リバースプロキシサーバ→(I):FW→(K)業務用サーバという順番であると考えることができます。
ということで、『(B)、(A)、(H)、(I)、(E)、(I)、(K)』となります。
FWを2回経由することに注意しましょう。
設問3 (3)

下線⑧として、『PCがSWGサービスへ接続するための許可ルール』とあります。
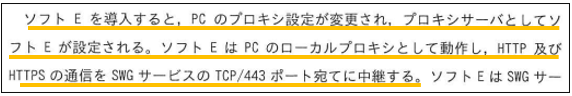
重要な部分として、『ソフトEを導入すると、PCのプロキシ設定が変更され、プロキシサーバとしてソフトEが設定される。ソフトEはPCのローカルプロキシとして動作し、HTTP及びHTTPSの通信をSWGサービスのTCP/443ポート宛てに中継する。』とあります。
送信元はPCですが表1の記載に倣って内部セグメント、宛先はSWGサービス、プロトコル/ポート番号はTCP/443であることがわかります。
ということで、『送信元:内部セグメント、宛先:SWGサービス、プロトコル/ポート番号:TCP/443』となります。
なお、送信元に関して、公式解答例ではソフトEと記述があります。
ソフトEを利用時の具体的なセグメントやIPアドレスなどがどう扱われるかについて記載がありませんので、内部セグメントでもソフトEでも正解になると考えられます。
設問3 (4)
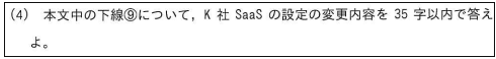
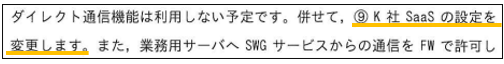
下線⑨として、『K社SaaSの設定を変更します』とあります。

重要な部分として、『K社SaaSでは、アクセスを許可する送信元をJ社のグローバルIPアドレスだけに制限し、』とあります。
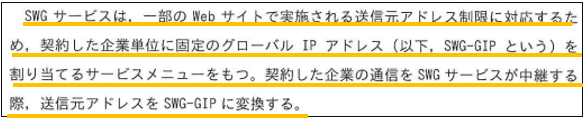
そして、『SWGサービスは、一部のWebサイトで実施される送信元アドレス制限に対応するため、契約した企業単位に固定のグローバルIPアドレス(以下、SWG-IPという)を割り当てるサービスメニューをもつ。契約した企業の通信をSWGサービスが中継する際、送信元アドレスをSWG-IPに変換する。』とあります。
K社SaaSではJ社のグローバルIPアドレスだけアクセスを許可する送信元制限が行われていますが、SWGサービスを経由することでこのグローバルIPアドレスが変更になります。
そのため、SWGサービスのグローバルIPアドレスであるSWG-GIPに変更することが必要となります。
よって解答例は、『アクセスを許可する送信元をSWG-GIPに変更する。』となります。
グローバルIPアドレスの制限はあるあるな出題形式なので、解答できるようにしておきましょう。
設問3 (5)
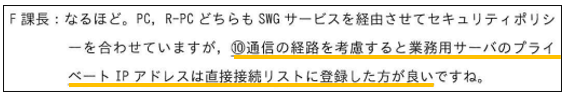
下線⑩として、『通信の経路を考慮すると業務用サーバのプライベートIPアドレスは直接接続リストに登録した方が良い』とあります。
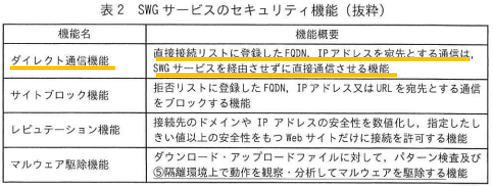
表2にダイレクト通信機能の説明として、『直接接続リストに登録したFQDN、IPアドレスを宛先とする通信は、SWGサービスを経由させずに直接通信させる機能』とあります。
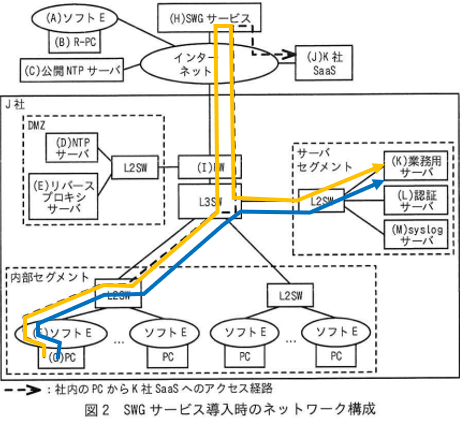
内部セグメントから業務用サーバの通信経路を考えます。
SWGサービスを経由して通信が行われますので、(G):PC→(F)ソフトE→(I):FW→(H):SWGサービス→(I):FW→(K):業務用サーバという通信経路となります。
これが直接接続の場合は、(G):PC→(F):ソフトE→(K):業務用サーバという通信経路となります。
SWGサービスを経由する場合は、FWを2回経由していますので負荷も考えられますし、ローカルの宛先に対してわざわざインターネットに出るという遅延も考えられます。
これらのことを解答してあげればよく、解答例は『①FWの負荷軽減②RTTの短縮』などが挙げられます。
一言
出題テーマは『セキュアWebゲートウェイサービスへの移行』でした。
ログ解析やプロトコル、証明書やプロキシ・リバースプロキシといった多くの知識を必要とする問題だったかと思います。
セキュアWebゲートウェイサービスはコロナ禍のリモートワークと同時に流行し、現在はセキュリティ目的で導入を進める企業が多いかと思います。
実案件的な問題だったので、経験がない方には難しかったかもしれませんが、将来的に役立つ知識ですので、これを機に覚えておきましょう。
総じて、難易度としては普通~やや難しい程度だったと思います。
公式解答例と予想配点
予想配点はあくまで予想ですので参考程度でお願いします。
配点 |
||
| 設問1 (1) | 複数機器のログを時系列で確認するため | |
| 設問1 (2) | 登録したFQDNやIPアドレス宛ての通信をブロックするため Webサイトへのアクセス履歴の確認のため 利用者認証を行うため |
|
| 設問1 (3) | L3SWのDHCPリースログ | |
| 設問1 (4) | a:syslogサーバ b:認証サーバ |
|
| 設問1 (5) | c:10080 d:443 |
|
| 設問2 (1) | SWGサービスのルート証明書 | |
| 設問2 (2) | C&Cサーバ | |
| 設問3 (1) | 2、7 | |
| 設問3 (2) | (B)、(A)、(H)、(I)、(E)、(I)、(K) | |
| 設問3 (3) | 送信元:内部セグメント 又は ソフトE 宛先:SWGサービス プロトコル/宛先ポート番号:TCP/443 |
|
| 設問3 (4) | アクセスを許可する送信元をSWG-IPに変更する。 | |
| 設問3 (5) | FW(L3SW、回線、経由機器)の負荷軽減 RTTの短縮(レスポンス改善) 可用性の向上(セキュリティ向上) |
引用元
問題および解答例に関しては、『独立行政法人 情報処理推進機構(IPA)』より引用しています。
YouTube解説動画
鋭意作成中につき少々お待ち下さい。
他の年度の解説